Domain computerspiel-online.de kaufen?
Wir ziehen mit dem Projekt
computerspiel-online.de um.
Sind Sie am Kauf der Domain
computerspiel-online.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain computerspiel-online.de kaufen?
Was ist der Unterschied zwischen Kpop Girls Groups und Boys Groups?
Der Hauptunterschied zwischen Kpop Girls Groups und Boys Groups liegt im Geschlecht der Mitglieder. Girls Groups bestehen aus weiblichen Mitgliedern, während Boys Groups aus männlichen Mitgliedern bestehen. Darüber hinaus gibt es oft auch Unterschiede im Musikstil, den Konzepten und den Choreografien, die in den jeweiligen Gruppen verwendet werden. **
Wie genau sind Earnshaw Uhren und wo werden sie produziert?
Earnshaw Uhren sind hochpräzise mechanische Zeitmesser, die nach dem britischen Uhrmacher Thomas Earnshaw benannt sind. Sie zeichnen sich durch ihre hohe Genauigkeit und Qualität aus. Earnshaw Uhren werden in verschiedenen Ländern hergestellt, darunter Großbritannien, Schweiz und Deutschland, je nach Modell und Hersteller. **

Ähnliche Suchbegriffe für Earnshaw-Groups-and-Identities
Top-Angebote
Produkte zum Begriff Earnshaw-Groups-and-Identities:
-
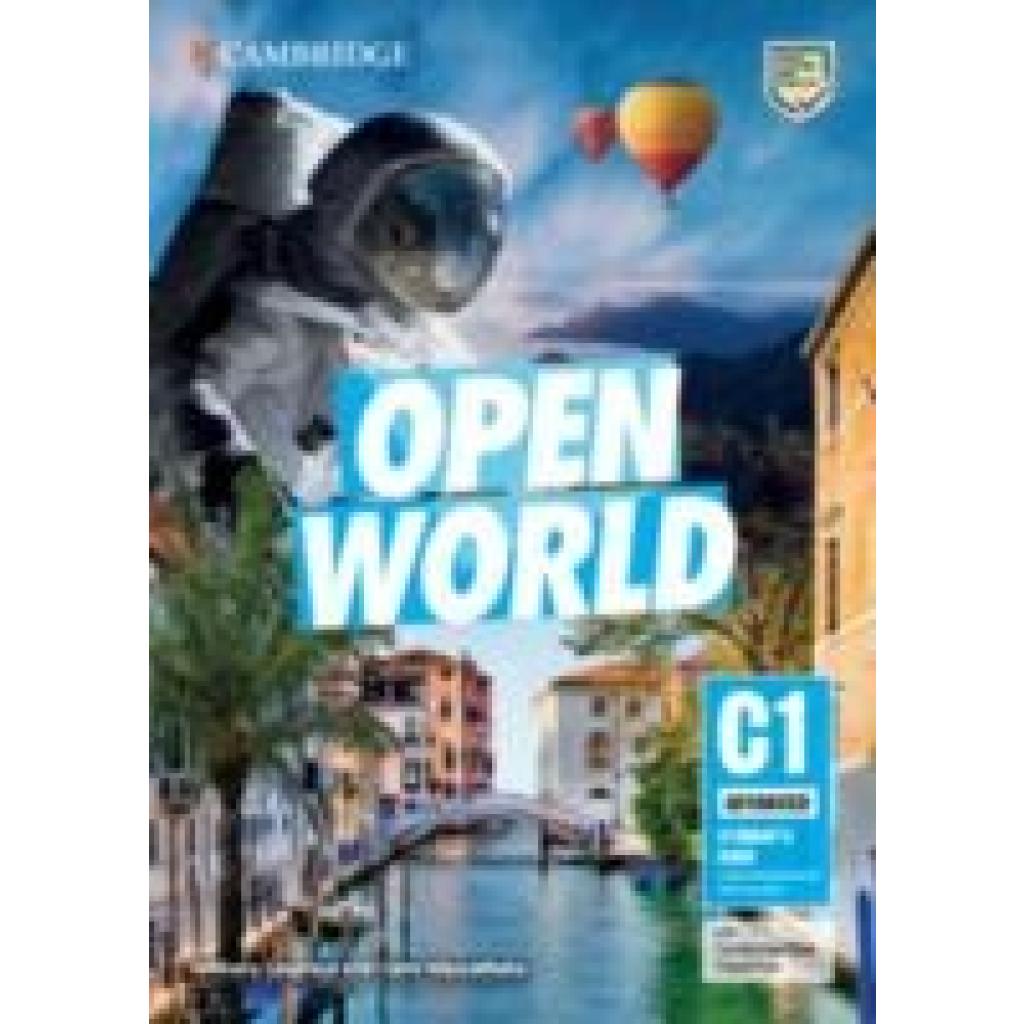
Open World Advanced. Student's Book with answers and Online PracticeOpen World Advanced. Student's Book with answers and Online Practice , Student's Book with answers and Online Practice , Halterungen & Klemmen > Fußsteuerung, Pedale & Fußauflagen , Erscheinungsjahr: 20210407, Produktform: Kartoniert, Keyword: Englisch; Hochschule; Prüfungsvorbereitung; Sekundarstufe II; Student's Book with answers and Online Practice; VHS, Fachschema: Englisch / Lehrbuch, Lehrgang, VHS~Englisch / Lehrbuch, Lehrgang, VHS / Software, Fachkategorie: Fremdsprachendidaktik: Lehrmaterial, Begleitmaterial, Sprache: Englisch, Bildungszweck: für die Sekundarstufe II~für die Erwachsenenbildung~für die Hochschule~Für die Erwachsenenbildung (Deutschland), Altersempfehlung / Lesealter: 23, Genaues Alter: ABI, Warengruppe: HC/Schulbücher/VHS/Erwachsenenbildung, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen, Schulform: ABI ERW FCH HOS, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Klett Sprachen GmbH, Verlag: Klett Sprachen GmbH, Verlag: Klett, Ernst, Sprachen GmbH, Produktverfügbarkeit: 02, Länge: 293, Breite: 213, Höhe: 12, Gewicht: 631, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen,46,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...30,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...53,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Suche ein altes Point-and-Click-Computerspiel.
Um dir bei der Suche nach einem alten Point-and-Click-Computerspiel zu helfen, benötige ich mehr Informationen. Kannst du mir bitte weitere Details geben, wie zum Beispiel das Erscheinungsjahr, den Titel des Spiels oder eine Beschreibung der Handlung? **
-
Wie kann ich E-Mails von Gmail an Mitglieder einer Google Groups-Gruppe weiterleiten?
Um E-Mails von Gmail an Mitglieder einer Google Groups-Gruppe weiterzuleiten, musst du zunächst sicherstellen, dass du Mitglied dieser Gruppe bist. Dann öffne Gmail und gehe zu den Einstellungen, indem du auf das Zahnradsymbol klickst. Wähle "Weiterleitung und POP/IMAP" aus und klicke auf "Weiterleitung hinzufügen". Gib die E-Mail-Adresse der Google Groups-Gruppe ein und speichere die Einstellungen. Dadurch werden alle eingehenden E-Mails an die Gruppe weitergeleitet. **
-
Was ist die Herausforderung der Karte "Uno and Friends 4"?
Die Herausforderung der Karte "Uno and Friends 4" besteht darin, alle Karten in deinem Deck loszuwerden, bevor deine Gegner dies tun. Du musst strategisch spielen, um die richtigen Karten auszuspielen und deine Gegner zu blockieren, während du gleichzeitig versuchst, deine eigenen Karten loszuwerden. Es erfordert schnelles Denken und eine gute Einschätzung der Spielzüge deiner Gegner, um erfolgreich zu sein. **
-
Wie können Online-Multiplayer-Spiele das Spielerlebnis verbessern?
Online-Multiplayer-Spiele ermöglichen es Spielern, mit Freunden und anderen Spielern auf der ganzen Welt zu interagieren und gemeinsam zu spielen. Durch die Möglichkeit, in Echtzeit gegen andere Spieler anzutreten, wird das Spiel spannender und herausfordernder. Außerdem bieten Online-Multiplayer-Spiele oft regelmäßige Updates und Events, die das Spielerlebnis abwechslungsreich und langfristig interessant halten. **
Warum startet Dungeons and Dragons Online nicht?
Es gibt verschiedene mögliche Gründe, warum Dungeons and Dragons Online nicht startet. Es könnte ein technisches Problem mit dem Spiel oder der Spielplattform geben, wie zum Beispiel Serverprobleme oder Inkompatibilität mit dem Betriebssystem. Es könnte auch sein, dass das Spiel nicht korrekt installiert oder aktualisiert wurde. Es ist ratsam, die offizielle Support-Website des Spiels zu besuchen oder den Kundendienst zu kontaktieren, um Hilfe bei der Fehlerbehebung zu erhalten. **
Wie kann man Pen and Paper online spielen?
Um Pen and Paper online zu spielen, gibt es verschiedene Möglichkeiten. Eine Option ist es, eine virtuelle Spielplattform wie Roll20 oder Fantasy Grounds zu nutzen, auf der man Charaktere erstellen, Karten anzeigen und Würfel rollen kann. Eine andere Möglichkeit ist es, Videochat-Tools wie Discord oder Zoom zu verwenden, um mit anderen Spielern zu kommunizieren und die Spielrunden durchzuführen. Es gibt auch spezielle Online-Plattformen wie D&D Beyond, auf denen man digitale Charakterbögen erstellen und verwalten kann. **
Top-Angebote
Produkte zum Begriff Earnshaw-Groups-and-Identities:
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...45,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hall, Brian: Lie Groups, Lie Algebras, and RepresentationsLie Groups, Lie Algebras, and Representations , An Elementary Introduction , Sport-Bremsschläuche > Sport-Bremsenteile , Auflage: 2nd ed. 2015, Erscheinungsjahr: 20150522, Produktform: Leinen, Beilage: Book, Titel der Reihe: Graduate Texts in Mathematics#222#, Autoren: Hall, Brian, Auflage: 15002, Auflage/Ausgabe: 2nd ed. 2015, Seitenzahl/Blattzahl: 449, Abbildungen: 20 farbige Abbildungen, Bibliographie, Themenüberschrift: MATHEMATICS / Group Theory, Keyword: Baker-Campbell-Hausdorff formula;Cartan-Weyl theory;Lie algebras;Lie groups;representation theory, Fachschema: Gruppe (mathematisch) / Liesche Gruppen~Liesche Gruppen - Lie-Algebra~Algebra~Algebra / Gruppe (mathematisch)~Gruppe (mathematisch) - Gruppentheorie~Topologie - Differenzialtopologie~Analytische Geometrie~Geometrie / Analytische Geometrie~Physik / Mathematik, Fachkategorie: Algebra~Gruppen und Gruppentheorie~Analytische Topologie~Mathematische Physik, Warengruppe: HC/Mathematik/Arithmetik/Algebra, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 162, Höhe: 30, Gewicht: 937, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,57,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Open World Advanced. Student's Book with answers and Online PracticeOpen World Advanced. Student's Book with answers and Online Practice , Student's Book with answers and Online Practice , Halterungen & Klemmen > Fußsteuerung, Pedale & Fußauflagen , Erscheinungsjahr: 20210407, Produktform: Kartoniert, Keyword: Englisch; Hochschule; Prüfungsvorbereitung; Sekundarstufe II; Student's Book with answers and Online Practice; VHS, Fachschema: Englisch / Lehrbuch, Lehrgang, VHS~Englisch / Lehrbuch, Lehrgang, VHS / Software, Fachkategorie: Fremdsprachendidaktik: Lehrmaterial, Begleitmaterial, Sprache: Englisch, Bildungszweck: für die Sekundarstufe II~für die Erwachsenenbildung~für die Hochschule~Für die Erwachsenenbildung (Deutschland), Altersempfehlung / Lesealter: 23, Genaues Alter: ABI, Warengruppe: HC/Schulbücher/VHS/Erwachsenenbildung, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen, Schulform: ABI ERW FCH HOS, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Klett Sprachen GmbH, Verlag: Klett Sprachen GmbH, Verlag: Klett, Ernst, Sprachen GmbH, Produktverfügbarkeit: 02, Länge: 293, Breite: 213, Höhe: 12, Gewicht: 631, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen,46,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...30,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Kpop Girls Groups und Boys Groups?
Der Hauptunterschied zwischen Kpop Girls Groups und Boys Groups liegt im Geschlecht der Mitglieder. Girls Groups bestehen aus weiblichen Mitgliedern, während Boys Groups aus männlichen Mitgliedern bestehen. Darüber hinaus gibt es oft auch Unterschiede im Musikstil, den Konzepten und den Choreografien, die in den jeweiligen Gruppen verwendet werden. **
-
Wie genau sind Earnshaw Uhren und wo werden sie produziert?
Earnshaw Uhren sind hochpräzise mechanische Zeitmesser, die nach dem britischen Uhrmacher Thomas Earnshaw benannt sind. Sie zeichnen sich durch ihre hohe Genauigkeit und Qualität aus. Earnshaw Uhren werden in verschiedenen Ländern hergestellt, darunter Großbritannien, Schweiz und Deutschland, je nach Modell und Hersteller. **
-
Suche ein altes Point-and-Click-Computerspiel.
Um dir bei der Suche nach einem alten Point-and-Click-Computerspiel zu helfen, benötige ich mehr Informationen. Kannst du mir bitte weitere Details geben, wie zum Beispiel das Erscheinungsjahr, den Titel des Spiels oder eine Beschreibung der Handlung? **
-
Wie kann ich E-Mails von Gmail an Mitglieder einer Google Groups-Gruppe weiterleiten?
Um E-Mails von Gmail an Mitglieder einer Google Groups-Gruppe weiterzuleiten, musst du zunächst sicherstellen, dass du Mitglied dieser Gruppe bist. Dann öffne Gmail und gehe zu den Einstellungen, indem du auf das Zahnradsymbol klickst. Wähle "Weiterleitung und POP/IMAP" aus und klicke auf "Weiterleitung hinzufügen". Gib die E-Mail-Adresse der Google Groups-Gruppe ein und speichere die Einstellungen. Dadurch werden alle eingehenden E-Mails an die Gruppe weitergeleitet. **
Ähnliche Suchbegriffe für Earnshaw-Groups-and-Identities
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...53,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...54,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Herausforderung der Karte "Uno and Friends 4"?
Die Herausforderung der Karte "Uno and Friends 4" besteht darin, alle Karten in deinem Deck loszuwerden, bevor deine Gegner dies tun. Du musst strategisch spielen, um die richtigen Karten auszuspielen und deine Gegner zu blockieren, während du gleichzeitig versuchst, deine eigenen Karten loszuwerden. Es erfordert schnelles Denken und eine gute Einschätzung der Spielzüge deiner Gegner, um erfolgreich zu sein. **
-
Wie können Online-Multiplayer-Spiele das Spielerlebnis verbessern?
Online-Multiplayer-Spiele ermöglichen es Spielern, mit Freunden und anderen Spielern auf der ganzen Welt zu interagieren und gemeinsam zu spielen. Durch die Möglichkeit, in Echtzeit gegen andere Spieler anzutreten, wird das Spiel spannender und herausfordernder. Außerdem bieten Online-Multiplayer-Spiele oft regelmäßige Updates und Events, die das Spielerlebnis abwechslungsreich und langfristig interessant halten. **
-
Warum startet Dungeons and Dragons Online nicht?
Es gibt verschiedene mögliche Gründe, warum Dungeons and Dragons Online nicht startet. Es könnte ein technisches Problem mit dem Spiel oder der Spielplattform geben, wie zum Beispiel Serverprobleme oder Inkompatibilität mit dem Betriebssystem. Es könnte auch sein, dass das Spiel nicht korrekt installiert oder aktualisiert wurde. Es ist ratsam, die offizielle Support-Website des Spiels zu besuchen oder den Kundendienst zu kontaktieren, um Hilfe bei der Fehlerbehebung zu erhalten. **
-
Wie kann man Pen and Paper online spielen?
Um Pen and Paper online zu spielen, gibt es verschiedene Möglichkeiten. Eine Option ist es, eine virtuelle Spielplattform wie Roll20 oder Fantasy Grounds zu nutzen, auf der man Charaktere erstellen, Karten anzeigen und Würfel rollen kann. Eine andere Möglichkeit ist es, Videochat-Tools wie Discord oder Zoom zu verwenden, um mit anderen Spielern zu kommunizieren und die Spielrunden durchzuführen. Es gibt auch spezielle Online-Plattformen wie D&D Beyond, auf denen man digitale Charakterbögen erstellen und verwalten kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.