Domain computerspiel-online.de kaufen?
Wir ziehen mit dem Projekt
computerspiel-online.de um.
Sind Sie am Kauf der Domain
computerspiel-online.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain computerspiel-online.de kaufen?
Hat das B450 Gaming Plus Max TPM?
Nein, das B450 Gaming Plus Max unterstützt kein TPM (Trusted Platform Module). **
Unterstützt mein Asus B450-F Gaming TPM 2.0?
Ja, das Asus B450-F Gaming unterstützt TPM 2.0. Es verfügt über einen TPM-Header, an den ein TPM-Modul angeschlossen werden kann, um die Sicherheitsfunktionen von TPM 2.0 zu nutzen. **
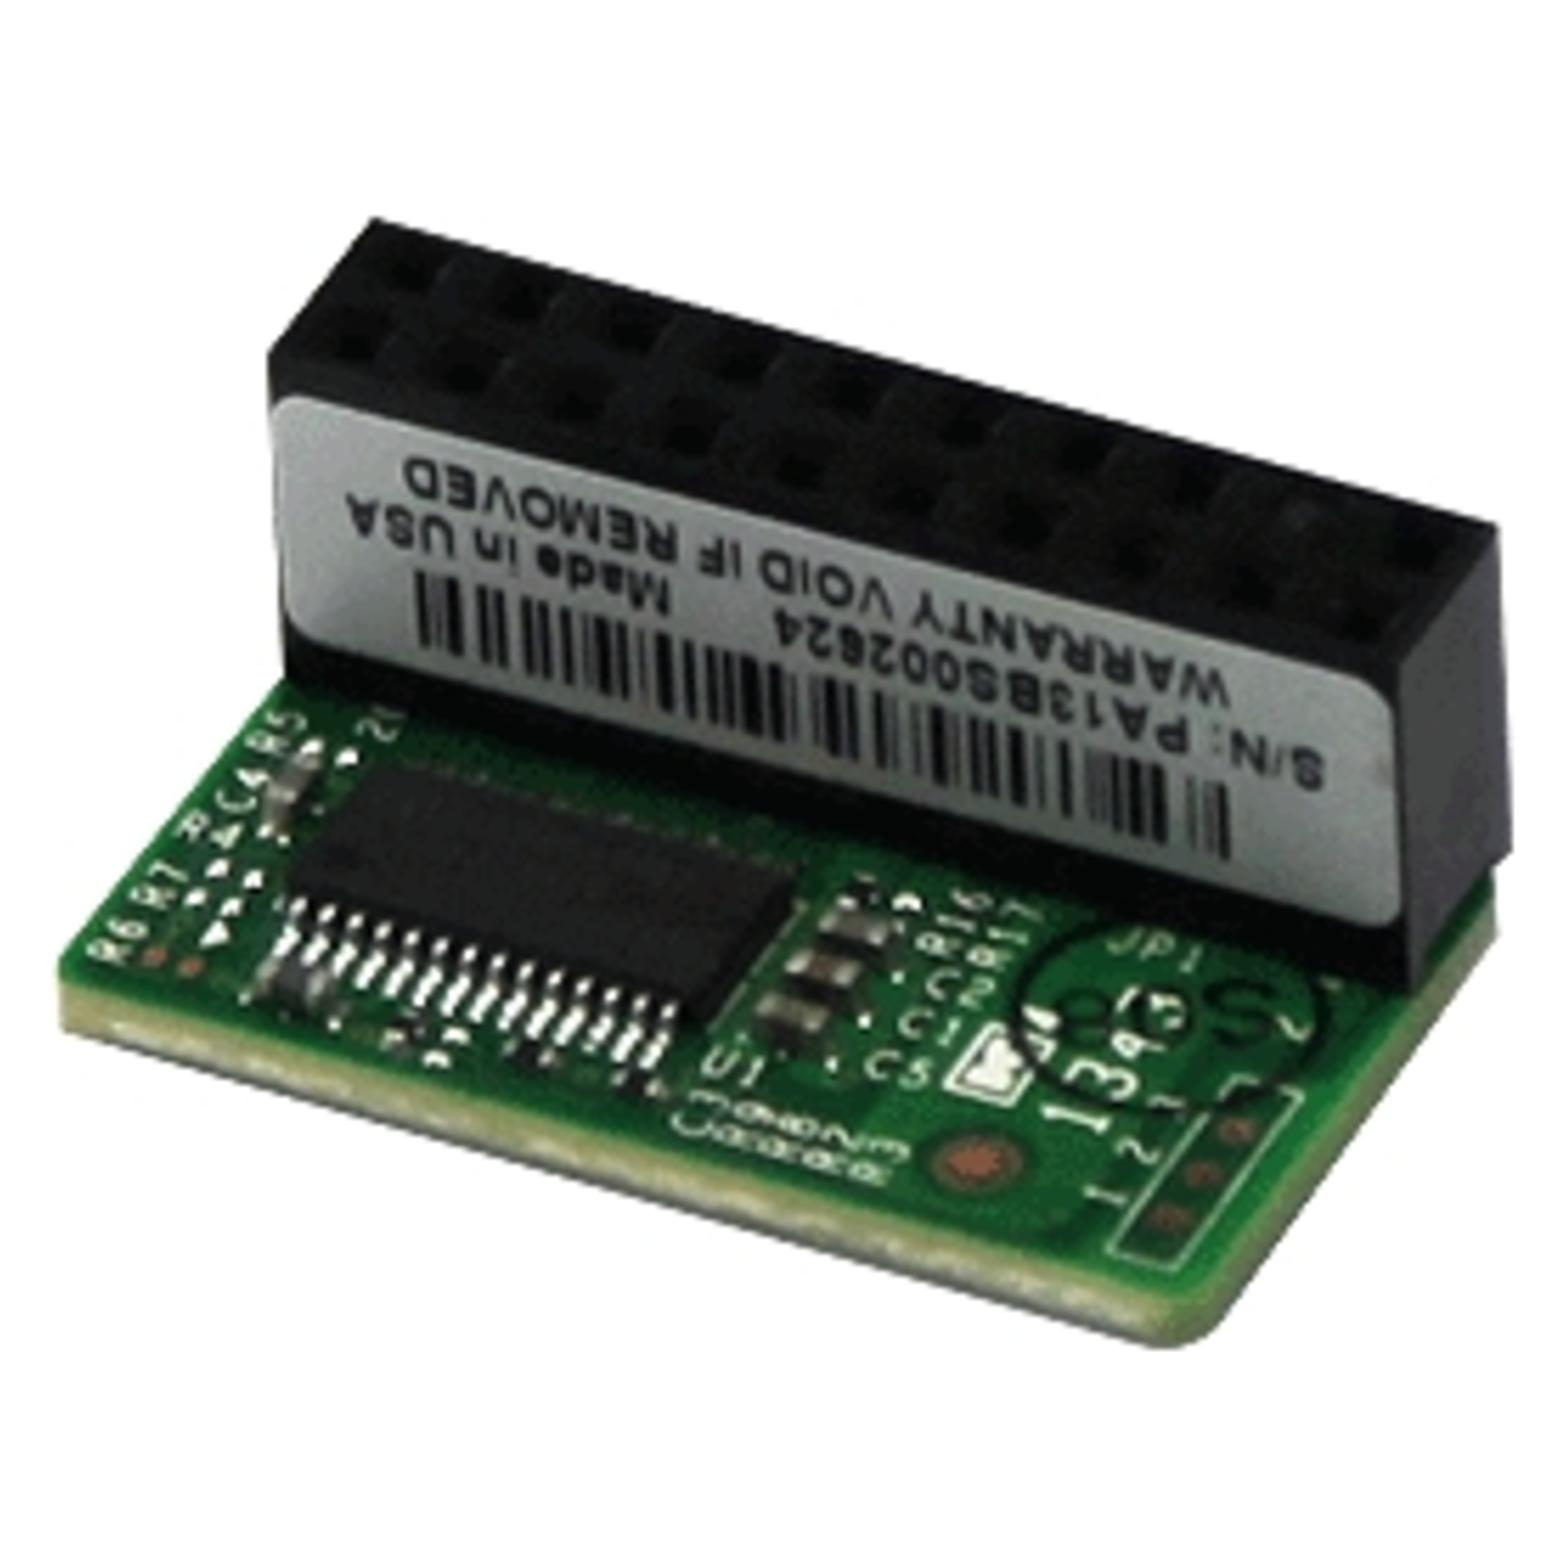

Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **

Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Hat das B450 Gaming Plus Max TPM?
Nein, das B450 Gaming Plus Max unterstützt kein TPM (Trusted Platform Module). **
-
Unterstützt mein Asus B450-F Gaming TPM 2.0?
Ja, das Asus B450-F Gaming unterstützt TPM 2.0. Es verfügt über einen TPM-Header, an den ein TPM-Modul angeschlossen werden kann, um die Sicherheitsfunktionen von TPM 2.0 zu nutzen. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für Tpm
-
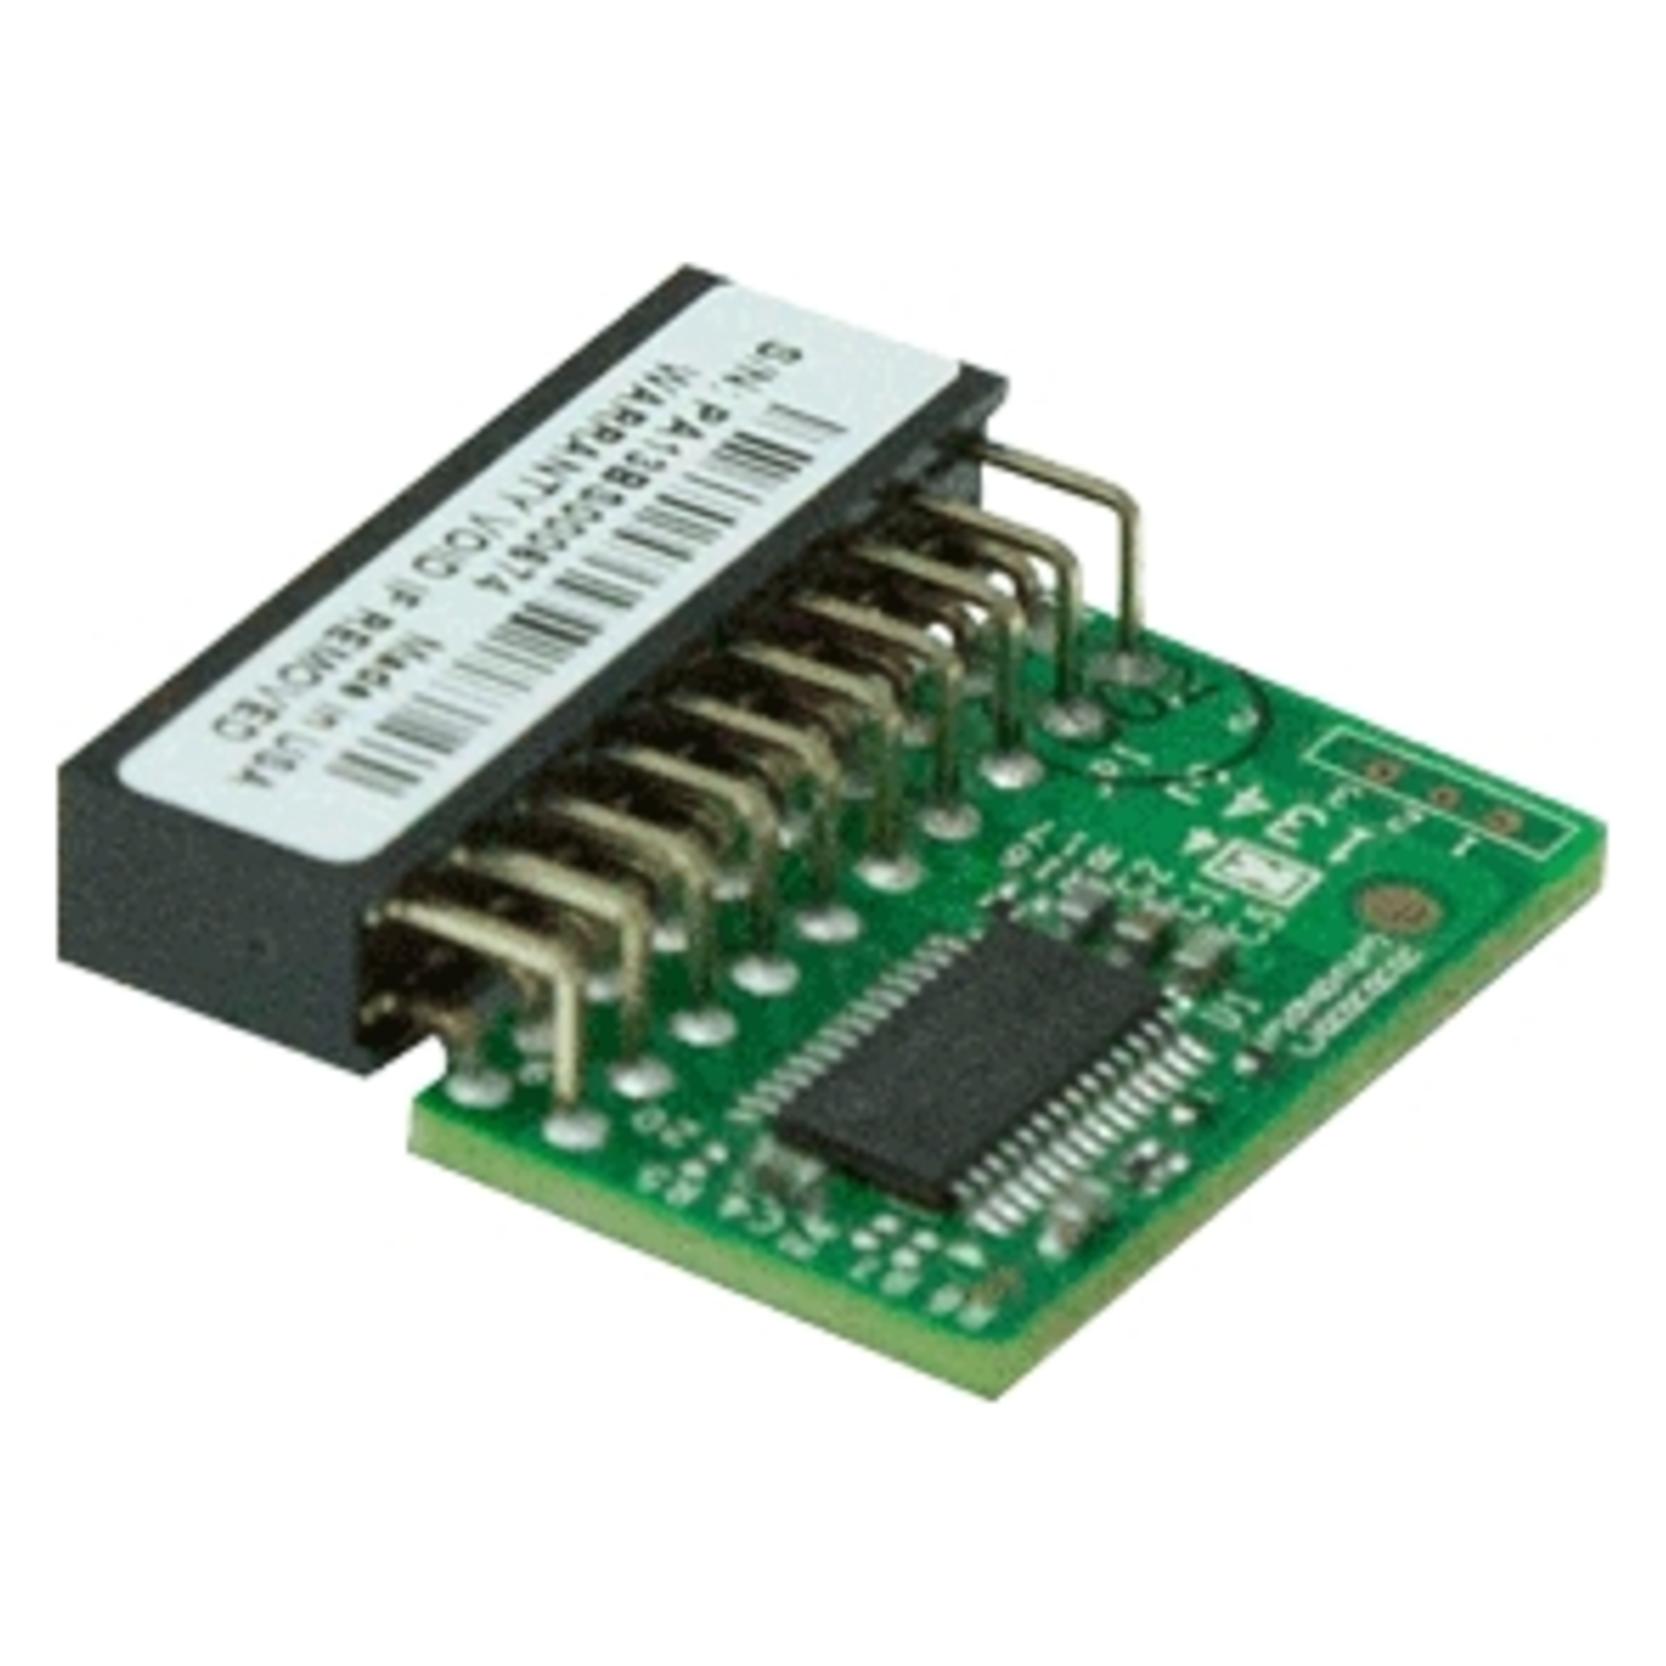
Supermicro AOM-TPM-9670V-S TPM Server security module Zubehör Mainboards (AOM-TPM-9670V-S-O)Produktbeschreibung: Supermicro Add-on Module AOM-TPM-9670V-S - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 2,613 cm x 1,464 cm x 0,993 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE), AMD Secure Virtual Machine Architecture support, Random Number Generator (RNG), Entwickelt für: UP Storage SuperServer 540P-E1CTR36L64,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Herausforderung SterbekulturHerausforderung Sterbekultur , Die Corona-Pandemie hat die Endlichkeit des Lebens - auch als Wahrnehmung des je eigenen Sterbeprozesses - neu ins Bewusstsein gebracht. Zugleich stellte sie etablierte Formen der Begleitung am Lebensende auf die Probe. Die Notwendigkeit einer neuen Sterbekunst ( Ars moriendi nova ) wurde deutlich. Parallel wird nach dem Urteil des Bundesverfassungsgerichts 2020 die gesetzliche Neuregelung des assistierten Suizids diskutiert. Damit verbunden sind intensive Diskurse, die komplexe (medizin-)ethische und gesellschaftliche Aushandlungsprozesse spiegeln. Die Beiträgerinnen und Beiträger thematisieren (post-)moderne Transformationen traditioneller Sterbekonzepte im Programm einer Ars moriendi nova und diskutieren mit Expertise in den Bereichen Medizin, Philosophie, Geschichte, Ethik, Theologie, Psychologie, Palliativ- und Hospizarbeit deren ethische Implikationen sowie aktuelle Fragen der Sterbekultur. Ist der assistierte Suizid in die gegenwärtige Sterbekultur integrierbar oder stellt er deren Kontrapunkt dar? Gibt es postmoderne Konzepte des Sterbens - und welche normativen Inhalte tragen sie in sich? Wie kann eine Ars moriendi nova im Kontext kultureller Diversität gestaltet sein? , Einspritzpumpen > Kraftstoffversorgung , Erscheinungsjahr: 20240612, Titel der Reihe: Ars moriendi nova##, Redaktion: Arnold-Krüger, Dorothee~Schäfer, Daniel~Frewer, Andreas, Seitenzahl/Blattzahl: 260, Abbildungen: 2 schwarz-weiße und 2 farbige Abbildungen, Keyword: Advanced Care Planning; Ars moriendi nova; Assistierter Suizid; Covid-19-Pandemie; Euthanasie; Geschichte; Hospiz; Leichenpredigten; Palliativmedizin; Sterbekultur; Sterbekunst; Sterben; Suizid; Theorie und Ethik der Medizin; Tod; Urteil des Bundesverfassungsgerichts 2020, Fachschema: Hospiz~Sterben - Sterblichkeit~Tod / Sterben~Medizin / Geschichte, Fachkategorie: Geschichte, Warengruppe: HC/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 260 Blätter, Länge: 237, Breite: 168, Höhe: 18, Gewicht: 456, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,54,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.